শনিবার, ১০ অক্টোবর ২০২৬, ০৯:৩১ পূর্বাহ্ন
একজন মানুষ কোথায় যান, কার সঙ্গে কথা বলেন, কখন কথা বলেন, কার কাছে টাকা পাঠান কিংবা সামাজিক যোগাযোগমাধ্যমে কী করেন—এসব তথ্য এখন ডিজিটাল ব্যবস্থার অংশ। জাতীয় পরিচয়পত্র, জন্মনিবন্ধন, পাসপোর্ট, ব্যাংক হিসাব, মোবাইল ব্যাংকিং, কর শনাক্তকরণ নম্বর, চিকিৎসা ও শিক্ষাসংক্রান্ত তথ্যের পাশাপাশি সরকারি-বেসরকারি বিভিন্ন সেবা নিতে আঙুলের ছাপসহ নানা ধরনের ব্যক্তিগত তথ্য দিতে হয় নাগরিকদের।
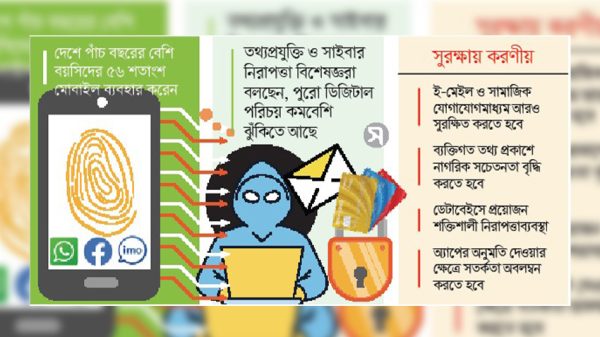
প্রশ্ন উঠেছে, এসব ব্যক্তিগত তথ্য কতটা নিরাপদ? সাম্প্রতিক সময়ে একের পর এক তথ্য ফাঁস ও বিক্রির ঘটনায় উদ্বেগ আরও বেড়েছে। তথ্যপ্রযুক্তি ও সাইবার নিরাপত্তা বিশেষজ্ঞদের মতে, নাগরিকদের পুরো ডিজিটাল পরিচয়ই কমবেশি ঝুঁকির মধ্যে রয়েছে।
দেশে ব্যক্তিগত তথ্য কতটা অনিরাপদ, তার সাম্প্রতিক উদাহরণ পাওয়া গেছে পুলিশি তদন্তে। নাগরিকের কল ডিটেইল রেকর্ড (সিডিআর), জাতীয় পরিচয়পত্রের তথ্য, সিমের অবস্থানসহ বিভিন্ন তথ্য সংগ্রহ করে বিক্রির অভিযোগে চার পুলিশ সদস্যকে গ্রেপ্তার করা হয়েছে।
তাদের বিরুদ্ধে সরকারি ই-মেইল ব্যবহার করে ভুয়া তথ্য দিয়ে সিডিআর সংগ্রহ এবং পরে সামাজিক যোগাযোগমাধ্যমে তা বিক্রির অভিযোগ আনা হয়েছে।
এর আগে ১৩ সেপ্টেম্বর র্যাব পাঁচজনকে গ্রেপ্তারের তথ্য জানায়। তাদের বিরুদ্ধে মোবাইল লোকেশন, সিডিআর, আইএমইআই, সিমের মালিকানা, মোবাইল ব্যাংকিং ও এনআইডিসহ বিভিন্ন তথ্য অনলাইনে বিক্রির অভিযোগ ছিল।
র্যাবের ভাষ্য অনুযায়ী, এসব তথ্য সরকারি সার্ভার থেকে সংগ্রহ করা হচ্ছিল।
দেশের চারটি মোবাইল অপারেটরের গ্রাহকসংখ্যা ১৯ কোটির কিছু বেশি। বাংলাদেশ পরিসংখ্যান ব্যুরোর জনশুমারি ও গৃহগণনার তথ্য অনুযায়ী, দেশে পাঁচ বছরের বেশি বয়সী মানুষের ৫৬ শতাংশ মুঠোফোন ব্যবহার করেন।
২০২৬ সালের সেপ্টেম্বর পর্যন্ত দেশে ফেসবুক ব্যবহারকারীর সংখ্যা ৭ কোটি ২০ লাখ, যা মোট জনসংখ্যার ৩৯ দশমিক ৭ শতাংশ।
একজন ব্যক্তি মোবাইলে কাকে কল করেন, কে তাকে ফোন করেন কিংবা কখন কল ও খুদে বার্তা আদান-প্রদান হয়—এসব তথ্য মোবাইল অপারেটরদের কাছে সংরক্ষিত থাকে। আইনগত বাধ্যবাধকতার কারণে এসব তথ্য সংরক্ষণ করতে হয়।
সিডিআরে কল ও খুদে বার্তা সংক্রান্ত তথ্যের পাশাপাশি মোবাইল ফোনের আইএমইআই নম্বর এবং কল বা এসএমএসের সময় ব্যবহৃত মোবাইল টাওয়ারের তথ্যও থাকে।
আইনশৃঙ্খলা রক্ষাকারী বাহিনী, গোয়েন্দা সংস্থাসহ ১২টি সংস্থা অপারেটরদের তথ্যভাণ্ডার ব্যবহারের সুযোগ পায়। তবে হোয়াটসঅ্যাপ, সিগন্যাল ও টেলিগ্রামের মতো মুঠোফোন অ্যাপের তথ্য সিডিআরে পাওয়া যায় না।
গত ৬ সেপ্টেম্বর একটি ওয়েবসাইটে টাকা দিয়ে একজন মন্ত্রীর তিন মাসের কল ডিটেইল রেকর্ড সংগ্রহ করা হয়। কয়েক ঘণ্টার মধ্যেই ওই মন্ত্রী কার সঙ্গে কতক্ষণ কথা বলেছেন, কখন কথা বলেছেন এবং কলের সময় কোন এলাকায় ছিলেন—এসব তথ্য পাওয়া যায়।
পরদিন মন্ত্রীর সঙ্গে তথ্য মিলিয়ে দেখা হলে তিনিও বিষয়টি নিয়ে বিস্ময় প্রকাশ করেন। প্রাপ্ত তথ্যগুলো সঠিক ছিল বলে জানা যায়।
এ ঘটনা শুধু একজন ব্যক্তির তথ্য ফাঁসের বিষয় নয়; বরং ব্যক্তিগত তথ্য সংগ্রহ ও বিক্রির একটি বাজার গড়ে ওঠার আশঙ্কা সামনে এনেছে।
কোনো ব্যক্তির নিয়মিত অবস্থান সম্পর্কে তথ্য অপরাধীদের হাতে গেলে তার বাসা, কর্মস্থল, পরিবারের সদস্য এবং দৈনন্দিন চলাচলের ধরন সম্পর্কে ধারণা পাওয়া সম্ভব। এসব তথ্য চাঁদাবাজি, অনুসরণ, হয়রানি কিংবা অন্যান্য অপরাধে ব্যবহারের ঝুঁকি তৈরি করতে পারে।
ব্যক্তিগত তথ্যের ঝুঁকি শুধু সিডিআর বা এনআইডির তথ্যের মধ্যেই সীমাবদ্ধ নয়।
২০২৫ সালের আগস্টে সুপার শপ স্বপ্নের গ্রাহক ডেটাবেসে সাইবার হামলায় প্রায় ৪০ লাখ নিবন্ধিত গ্রাহকের নাম, ফোন নম্বর ও কেনাকাটার ইতিহাস চুরি হওয়ার খবর সামনে আসে। ২০২৬ সালের মার্চে চুরি করা এসব তথ্য ডার্ক ওয়েবে প্রকাশের খবরও আসে।
এ ছাড়া ডিসমিসল্যাবের অনুসন্ধানে ভোটার তালিকার তথ্য সামাজিক যোগাযোগমাধ্যম ফেসবুকে ৩০ থেকে ২৫০ টাকায় বিক্রির কথাও উল্লেখ করা হয়।
টেকগ্লোবাল ইনস্টিটিউটের হিসাবে, ২০২৩ সালের জানুয়ারি থেকে ২০২৬ সালের মে পর্যন্ত বাংলাদেশে অন্তত ৬৮টি তথ্য ফাঁসের ঘটনা ঘটেছে। এর মধ্যে ৩৬টি সরকারি এবং ৩২টি বেসরকারি প্রতিষ্ঠানের। এসব ঘটনায় মানুষের বিভিন্ন ধরনের ব্যক্তিগত তথ্য ফাঁস হয়েছে।
গত বছরের ফেব্রুয়ারিতে জাতীয় পরিচয়পত্রের তথ্যভাণ্ডার থেকে তথ্য ফাঁসের ঘটনাও ঘটে। এর আগে ২০২৩ সালে প্রায় ৫ কোটি মানুষের এনআইডি তথ্য ফাঁসের ঘটনা সামনে এসেছিল।
ডিজিটাল প্রযুক্তির বিস্তারের সঙ্গে ব্যক্তিগত তথ্য নাগরিক জীবনের অন্যতম গুরুত্বপূর্ণ সম্পদে পরিণত হয়েছে। একটি মোবাইল নম্বর, জাতীয় পরিচয়পত্র নম্বর কিংবা জন্মতারিখ এখন শুধু আলাদা কোনো তথ্য নয়; এগুলো একজন মানুষের ডিজিটাল পরিচয়ের গুরুত্বপূর্ণ অংশ।
সরকারি সেবা থেকে শুরু করে ব্যাংক, ব্যবসা-বাণিজ্য, চিকিৎসা, শিক্ষা, মোবাইল ব্যাংকিং, কর পরিশোধ কিংবা সরকারি ভাতা—প্রায় সব ক্ষেত্রেই ব্যক্তিগত তথ্য প্রয়োজন হয়।
জাতীয় পরিচয়পত্র তৈরির সময় ফিঙ্গারপ্রিন্টসহ বিভিন্ন ব্যক্তিগত তথ্য সংগ্রহ করা হয়। একইভাবে মোবাইল সিম নিবন্ধনের সময়ও বায়োমেট্রিক তথ্য নেওয়া হয় এবং তা জাতীয় পরিচয়পত্রের তথ্যের সঙ্গে মিলিয়ে দেখা হয়। ব্যাংকসহ বিভিন্ন প্রতিষ্ঠানে সেবা নিতে জাতীয় পরিচয়পত্রের অনুলিপিও জমা দিতে হয়।
ফলে ব্যক্তিগত তথ্যের নিরাপত্তা এখন শুধু প্রযুক্তিগত বিষয় নয়। এটি নাগরিকের গোপনীয়তার অধিকার, রাষ্ট্রের দায়িত্ব এবং সুশাসনের গুরুত্বপূর্ণ অংশ।
বাংলাদেশের সংবিধানের ৪৩ অনুচ্ছেদে নাগরিকের ব্যক্তিগত গোপনীয়তার অধিকার স্বীকৃত হয়েছে। সেখানে বাসস্থান, যোগাযোগ ও ব্যক্তিগত জীবনের গোপনীয়তা আইনের মাধ্যমে সুরক্ষিত রাখার কথা বলা হয়েছে।
ডিজিটাল যুগে এই গোপনীয়তার পরিধি আরও বিস্তৃত হয়েছে। মোবাইল নম্বর, বায়োমেট্রিক তথ্য, অবস্থান, স্বাস্থ্য, আর্থিক লেনদেন এবং অনলাইন কার্যক্রমও এখন ব্যক্তিগত গোপনীয়তার গুরুত্বপূর্ণ অংশ।
ব্যক্তিগত তথ্য সুরক্ষার জন্য দীর্ঘদিনের আলোচনার পর ২০২৫ সালে ব্যক্তিগত উপাত্ত সুরক্ষা অধ্যাদেশ প্রণয়ন করে অন্তর্বর্তী সরকার। পরবর্তী সময়ে ২০২৬ সালে সংশোধনের মাধ্যমে এটি আরও পরিমার্জিত হয়।
এর মাধ্যমে নাগরিকের ব্যক্তিগত তথ্য সংগ্রহ, সংরক্ষণ, ব্যবহার ও প্রক্রিয়াকরণের জন্য একটি আইনি কাঠামো প্রতিষ্ঠার উদ্যোগ নেওয়া হয়েছে।
তবে শুধু আইন বা অধ্যাদেশ প্রণয়ন করলেই তথ্যের নিরাপত্তা নিশ্চিত হবে না। প্রয়োজন কার্যকর বাস্তবায়ন, শক্তিশালী ও স্বাধীন তদারকি, তথ্য ফাঁসের ঘটনায় দ্রুত প্রতিকার এবং সরকারি-বেসরকারি প্রতিষ্ঠানের জবাবদিহি।
তথ্যপ্রযুক্তি বিশেষজ্ঞ মনোয়ার উল ইসলাম বলেন, ব্যক্তিগত তথ্যের সবচেয়ে বড় ঝুঁকি হলো তথ্য সংগ্রহের পর সেটি কোথায়, কীভাবে এবং কার মাধ্যমে ব্যবহৃত হচ্ছে, সে বিষয়ে নাগরিকের নিয়ন্ত্রণ খুবই সীমিত।
তার মতে, একজন নাগরিক সেবা নিতে গিয়ে এনআইডি, মোবাইল নম্বর, ঠিকানা, জন্মতারিখ, ছবি, বায়োমেট্রিক কিংবা আর্থিক তথ্য দেন। কিন্তু এসব তথ্য কত দিন সংরক্ষণ করা হবে, কারা তা দেখতে পারবেন কিংবা অন্য কোনো প্রতিষ্ঠানের সঙ্গে ভাগ করা হচ্ছে কি না—এসব বিষয়ে সাধারণ মানুষ খুব কমই জানেন।
তিনি বলেন, এনআইডি, মোবাইল নম্বর, লোকেশন, ব্যাংক বা মোবাইল আর্থিক সেবার তথ্য একসঙ্গে কারও হাতে চলে গেলে প্রতারণা, পরিচয় চুরি ও আর্থিক ক্ষতির ঝুঁকি তৈরি হতে পারে। এমনকি বড় ধরনের অপরাধে কোনো ব্যক্তিকে সম্পৃক্ত দেখানোর আশঙ্কাও তৈরি হতে পারে।
মনোয়ার উল ইসলামের মতে, ব্যক্তিগত তথ্যকে প্রতিষ্ঠানের সম্পদ হিসেবে নয়, দায়িত্ব হিসেবে দেখতে হবে। যে প্রতিষ্ঠান তথ্য সংগ্রহ করছে, তথ্যের নিরাপত্তা নিশ্চিত করার দায়িত্বও তাদের ওপরই সবচেয়ে বেশি থাকা উচিত।
তথ্যপ্রযুক্তি ও সাইবার নিরাপত্তা বিশেষজ্ঞ তানভীর হাসান জোহা বলেন, বাংলাদেশে ব্যক্তিগত তথ্যের আইনি সুরক্ষা আগের তুলনায় শক্তিশালী হয়েছে। ব্যক্তিগত উপাত্ত সুরক্ষা আইন, ২০২৬-এ নাম, মোবাইল নম্বর, শনাক্তকরণ তথ্য, আর্থিক তথ্য, লোকেশন, অনলাইন পরিচয়, বায়োমেট্রিক ও জেনেটিক তথ্যসহ বিভিন্ন তথ্যকে ব্যক্তিগত উপাত্ত হিসেবে স্বীকৃতি দেওয়া হয়েছে।
তবে আইন থাকা এবং বাস্তবে তথ্য নিরাপদ থাকা এক বিষয় নয়। তার মতে, সবচেয়ে বড় চ্যালেঞ্জ হচ্ছে আইনের কার্যকর বাস্তবায়ন।
সরকারি-বেসরকারি প্রতিষ্ঠান, ব্যাংক, টেলিকম অপারেটর, হাসপাতাল, শিক্ষাপ্রতিষ্ঠান, ই-কমার্স ও বিভিন্ন ডিজিটাল সেবায় নাগরিকের তথ্য ছড়িয়ে আছে। কোনো প্রতিষ্ঠানের দুর্বল প্রবেশাধিকার নিয়ন্ত্রণ, অভ্যন্তরীণ অপব্যবহার কিংবা সাইবার হামলার মাধ্যমে পুরো তথ্যব্যবস্থাই ঝুঁকিতে পড়তে পারে।
তানভীর হাসান জোহা বলেন, ব্যক্তিগত তথ্য কোনো প্রতিষ্ঠানের ইচ্ছামতো ব্যবহারের সম্পদ নয়। রাষ্ট্রীয় ডেটাবেজের বাইরে একজন নাগরিকের ব্যক্তিগত তথ্যের বড় একটি অংশ মোবাইল ফোন, ই-মেইল, সামাজিক যোগাযোগমাধ্যম ও বিভিন্ন অ্যাপের মধ্যে ছড়িয়ে আছে।
তার মতে, ফেসবুক, মেসেঞ্জার, হোয়াটসঅ্যাপ, জি-মেইল কিংবা বিভিন্ন মোবাইল অ্যাপে ছবি, পরিচয়, যোগাযোগ, ব্যক্তিগত কথোপকথন, অবস্থান, যোগাযোগের তালিকা, নথি এবং কখনো আর্থিক তথ্যও থাকে। একটি ই-মেইল বা সামাজিক যোগাযোগমাধ্যম অ্যাকাউন্ট দখলে নিয়ে কারও পুরো ডিজিটাল পরিচয় দখলের সুযোগ তৈরি হতে পারে।
তিনি নাগরিকদের নিজেদের ই-মেইল অ্যাকাউন্টকে সর্বোচ্চ গুরুত্ব দিয়ে সুরক্ষিত রাখার পরামর্শ দেন।
একই সঙ্গে কোনো অ্যাপ ইনস্টল করার আগে সেটি কী ধরনের অনুমতি চাইছে, তা যাচাই করার পরামর্শ দিয়েছেন তিনি। প্রয়োজন না থাকলে কনট্যাক্ট, মাইক্রোফোন, লোকেশন বা অন্যান্য সংবেদনশীল তথ্য ব্যবহারের অনুমতি না দেওয়াই নিরাপদ।
বিশেষজ্ঞদের মতে, ব্যক্তিগত তথ্যের নিরাপত্তা নিশ্চিত করার দায়িত্ব শুধু রাষ্ট্র বা প্রতিষ্ঠানের নয়; নাগরিকদেরও সতর্ক থাকতে হবে।
অপরিচিত লিংকে ক্লিক না করা, ওটিপি বা ব্যাংকিং তথ্য কাউকে না দেওয়া, শক্তিশালী পাসওয়ার্ড ব্যবহার এবং দুই স্তরের নিরাপত্তা ব্যবস্থা চালু রাখা জরুরি।
একইভাবে জন্মতারিখ, জাতীয় পরিচয়পত্রের ছবি, পাসপোর্ট, বোর্ডিং পাস, শিশুর স্কুলের তথ্য, লাইভ লোকেশন, ব্যক্তিগত নথি কিংবা আর্থিক তথ্য সামাজিক যোগাযোগমাধ্যমে প্রকাশ না করার পরামর্শ দিয়েছেন বিশেষজ্ঞরা।
কারণ একবার ব্যক্তিগত তথ্য অনলাইনে ছড়িয়ে পড়লে সেটির ওপর নিয়ন্ত্রণ ফিরিয়ে আনা কঠিন। ডিজিটাল যুগে তাই ব্যক্তিগত তথ্যের সুরক্ষা শুধু প্রযুক্তিগত নিরাপত্তার বিষয় নয়—এটি নাগরিকের নিরাপত্তা, গোপনীয়তা ও অধিকার রক্ষারও অন্যতম শর্ত।